La corsa alla certificazione della provenienza è entrata nella sua fase industriale, e lo ha fatto con una discrezione che stride con la portata del cambiamento. Nel giro di tre anni, dall’ottobre 2023 a oggi, la firma crittografica applicata al file nel momento stesso dello scatto è passata dallo status di curiosità presentata in una fotocamera telemetrica da collezione a quello di funzione presente sulle ammiraglie di tre produttori (con un quarto costretto a fermarsi), su una linea di telefoni e su un numero crescente di corpi di fascia media raggiunti da aggiornamenti del firmware. È un’evoluzione che riguarda direttamente chiunque produca immagini destinate a un uso documentario, perché introduce nella catena di lavorazione un elemento che la fotografia non aveva mai posseduto: una radice di fiducia hardware collocata dentro il corpo macchina, capace di attestare che un determinato file è stato prodotto da un determinato sensore e non è stato toccato dopo. La storia di questi tre anni, però, si discosta dalla marcia trionfale dei comunicati stampa. Contiene almeno un fallimento significativo, una revoca di massa di certificati e una divergenza architetturale profonda fra i produttori che avrà conseguenze pratiche su chi acquista oggi un corpo macchina. Lo standard che regge il meccanismo è il C2PA, e di come funzioni nelle fotocamere reali si occupa questo articolo.
Il quadro cambia in fretta, ma alcuni punti restano fermi. Il servizio di firma di Nikon, sospeso nel settembre 2025, non risulta ripreso, e il costruttore non ha comunicato una data. Il sistema di Canon, annunciato a maggio, è in distribuzione a pagamento a partire dall’area Europa, Medio Oriente e Africa. Sony ha esteso la firma al video e ha previsto un aggiornamento per l’Alpha 7S III nel 2026. Su alcuni dati le guide specializzate si contraddicono, e le divergenze sono indicate di volta in volta nel testo. Le basi tecniche di sensori, file e software sono raccolte nelle guide al digitale fotografico.
In Sintesi
- La firma C2PA applicata allo scatto crea una radice di fiducia hardware: attesta che la luce ha colpito un sensore fisico, distinguendo la cattura dalla generazione sintetica, ma non certifica la veridicità della scena.
- Leica ha aperto la strada nell’ottobre 2023 con la M11-P, prima fotocamera di produzione con Content Credentials, affidati a un chip di sicurezza dedicato e attivi di serie. I corpi senza il chip, come la SL3, restano esclusi e nessun firmware può rimediare.
- Sony ha scelto l’ampiezza: firma sulle ammiraglie, estensione al video dall’ottobre 2025 e aggiornamenti per corpi precedenti, con una licenza a pagamento pensata per redazioni e agenzie.
- Nikon ha attivato la funzione sulla Z6III il 27 agosto 2025, l’ha sospesa il 5 settembre e ha revocato tutti i certificati il 21. Al 21 ottobre 2026 il servizio non risulta ripreso. A cedere sono state l’emissione e la gestione dei certificati, mentre la crittografia ha retto.
- Canon ha presentato l’11 maggio 2026 l’Authenticity Imaging System, servizio a pagamento che unisce certificati pubblici e marcatura temporale da autorità di timestamping, per ora su EOS R1 ed EOS R5 Mark II. La marcatura rende la prova verificabile anche quando il certificato sarà scaduto.
- L’app Fotocamera del Pixel 10 raggiunge l’Assurance Level 2 del programma C2PA e firma ogni JPEG di serie con chiavi nel chip Titan M2. Per il professionista la scelta dipende da tre criteri: firma ancorata all’hardware, marcatura temporale e continuità del servizio che gestisce i certificati.
Firmare al momento dello scatto: architettura della radice di fiducia hardware
Prima di confrontare le implementazioni occorre chiarire che cosa distingua una firma applicata dentro il corpo macchina da una applicata successivamente in postproduzione, perché fra le due corre una differenza di natura, prima ancora che di grado. Quando un’applicazione di fotoritocco appone Content Credentials a un file in fase di esportazione, sta attestando che quel programma ha prodotto o modificato quel file. È un’informazione utile, ma non dice nulla sull’origine del contenuto: il file potrebbe essere stato generato da un modello di diffusione e poi esportato dal programma, e la firma sarebbe formalmente corretta.
La firma applicata allo scatto attesta qualcosa di categorialmente diverso. Se la chiave privata risiede in un componente di sicurezza saldato nel corpo macchina, non estraibile e non clonabile, e se la firma viene apposta dal firmware prima che il file raggiunga la scheda di memoria, allora la presenza di un manifest valido costituisce prova crittografica che quella specifica sequenza di byte è stata prodotta dalla catena di elaborazione di quel dispositivo. Nessun modello generativo, nessuna composizione, nessuna pipeline di postproduzione: luce, sensore, processore d’immagine, firma. È il segnale di provenienza più forte che l’ecosistema sia oggi in grado di produrre.
Il componente crittografico e la custodia della chiave
L’elemento decisivo è dove risiede la chiave privata. Le implementazioni serie la collocano in un secure element, un circuito integrato progettato per resistere all’estrazione fisica, dotato di contromisure contro l’analisi del consumo energetico e contro l’iniezione di guasti. La chiave viene generata all’interno del componente durante la produzione e non lo abbandona mai: il firmware invia al componente l’impronta digitale da firmare e riceve indietro la firma, senza mai avere accesso al materiale crittografico.
Gli algoritmi impiegati appartengono alla famiglia della crittografia su curve ellittiche, tipicamente ECDSA su curva P-256. La scelta risponde a un vincolo pratico: una firma su curva ellittica a 256 bit offre un livello di sicurezza confrontabile con quello di una firma RSA a 3072 bit, occupando però un ottavo dello spazio e richiedendo un tempo di calcolo compatibile con raffiche di scatto elevate. Il livello di sicurezza effettivo di una curva ellittica di ordine n rispetto ai migliori algoritmi noti di risoluzione del logaritmo discreto è approssimativamente
S approx frac{log_2 n}{2}che per P-256 restituisce circa 128 bit, soglia oggi considerata adeguata per applicazioni con orizzonte pluridecennale. Il costo computazionale della firma resta nell’ordine dei pochi millisecondi, trascurabile rispetto ai tempi di scrittura su scheda anche in raffica sostenuta.
Perché il firmware da solo non basta
Una implementazione puramente software, che conservi la chiave nella memoria del dispositivo senza un componente dedicato, è vulnerabile a un’intera classe di attacchi. Chiunque riesca a estrarre la chiave da un singolo esemplare può produrre firme valide per file arbitrari, inclusi file generati sinteticamente, e l’intero modello di fiducia associato a quel produttore collassa. È la ragione per cui alcuni costruttori hanno deliberatamente escluso dalla compatibilità corpi macchina della stessa generazione dei modelli supportati, perché privi del componente crittografico: nessun aggiornamento del firmware può aggiungere silicio a un dispositivo che non lo possiede, e offrire una firma software equivarrebbe a offrire una garanzia che non regge.
Il programma di conformità della Coalition for Content Provenance and Authenticity formalizza questa gerarchia attraverso livelli di garanzia crescenti, che valutano la robustezza della custodia delle chiavi, la resistenza fisica del componente e l’affidabilità della marcatura temporale. Un dispositivo collocato al livello superiore offre garanzie sostanzialmente più forti di uno collocato al livello inferiore, e la distinzione ha effetti pratici: alcuni verificatori applicano politiche di fiducia differenziate in funzione del livello dichiarato.
Che cosa la firma non attesta
Prima di confrontare i produttori conviene fissare il perimetro della garanzia. La firma in camera attesta che il file proviene da quel dispositivo e non è stato alterato dopo la scrittura. Non attesta che la scena inquadrata non fosse costruita, non attesta che la didascalia sia veritiera, non attesta che l’immagine non sia stata estratta da un contesto che la smentisce. Attesta l’origine tecnica del file e lascia fuori il significato dell’immagine. È una distinzione che il marketing di settore tende a sfumare e che chiunque lavori in ambito documentario deve tenere ferma, perché il rischio maggiore dei prossimi anni sta nel pubblico che attribuisce alla tecnologia poteri che non possiede.
Leica e la scelta del silicio dedicato: la prima fotocamera certificata e le sue conseguenze
Il primato cronologico appartiene a Leica, che nell’ottobre 2023 ha presentato la M11-P come prima fotocamera di produzione dotata di Content Credentials integrati. La collaborazione con la Content Authenticity Initiative ha portato all’integrazione della firma direttamente nel firmware del corpo telemetrico, con una scelta architetturale che tre anni dopo appare la più conservativa e, proprio per questo, la più solida.
L’implementazione poggia su un componente di sicurezza dedicato. Il certificato di ciascun esemplare viene provvisionato in fabbrica, il che elimina ogni flusso di attivazione lato utente: non esiste registrazione a un servizio, non esiste richiesta di certificato, non esiste account. La macchina esce dallo stabilimento già in grado di firmare, e firma in modo predefinito ogni file prodotto, sia esso JPEG o DNG. Il manifest incorporato contiene le asserzioni essenziali: modello del dispositivo, azione di creazione, marca temporale.
Sulla M11-P la firma si attiva senza alcun intervento dell’utente, ed è una posizione di principio. Sulle altre fotocamere la firma è opzionale e disattivata per impostazione predefinita (fra i telefoni fa eccezione il Pixel), il che significa che la stragrande maggioranza degli esemplari venduti non produrrà mai un file firmato, perché l’utente medio non modifica le impostazioni di fabbrica. Leica ha invece assunto che la provenienza sia una caratteristica del prodotto e non un’opzione, e ha accettato il costo di elaborazione corrispondente.
L’estensione alla gamma e il confine invalicabile dell’hardware
Alla M11-P sono seguiti altri corpi. Le note di rilascio e la stampa specializzata indicano il supporto per la M11-D, sulla quale il firmware 2.2.1 del febbraio 2025 ha corretto alcuni difetti dello strumento Content Credentials, e per la SL3-S, presentata nel gennaio 2025, che ha ricevuto la funzione con il firmware 2.1.0 e che, secondo le guide, integra il chip crittografico. Sulla linea Q3 le fonti si contraddicono: una guida la dà per raggiunta da un aggiornamento nel 2024, un’altra la esclude per mancanza del componente. In assenza di una conferma di Leica conviene trattarla come non supportata. Anche sull’impostazione predefinita le guide divergono: la M11-P firma di serie, mentre per M11-D e SL3-S risulta un’attivazione dal menu.
È proprio su quest’ultimo punto che si colloca il dato più istruttivo dell’intera vicenda Leica. La SL3, uscita prima della SL3-S e appartenente alla medesima famiglia commerciale, non supporta la firma, perché il corpo non integra il chip di cifratura necessario alla firma sul dispositivo. Leica ha spiegato a PetaPixel, nel 2024, che una soluzione basata sul solo firmware non rispetta i suoi standard di cifratura dei metadati. È una scelta commercialmente scomoda, perché significa dire a chi ha acquistato un corpo di fascia alta meno di un anno prima che quella funzione non arriverà, ma è tecnicamente corretta e va letta come un indicatore di serietà.
Chi acquista oggi deve trarne una lezione operativa precisa: la compatibilità C2PA dipende dal singolo modello, senza distinzioni di gamma o di generazione, e va verificata sul numero esatto del corpo macchina prima dell’acquisto. Due fotocamere presentate a meno di un anno di distanza, con nomi quasi identici e listini simili, possono trovarsi su lati opposti della linea.
Il limite del modello senza servizio
L’architettura Leica presenta però una lacuna che diventerà rilevante col tempo. Il certificato risiede nel dispositivo, provvisionato in fabbrica, e non esiste un servizio gestito dal produttore che ne curi il rinnovo, la revoca selettiva o la sostituzione. Se un certificato scade, se un esemplare viene rubato, se emerge una vulnerabilità che imponga la revoca, gli strumenti di intervento sono limitati. Anche l’ora di scatto scritta nel manifest proviene dall’orologio interno della fotocamera, e per Leica non risulta una marcatura temporale rilasciata da un’autorità esterna.
Vi è poi la questione della validità nel lungo periodo, che riguarda direttamente chi conserva archivi. Un certificato di firma ha una durata definita. Trascorsa quella durata, un verificatore rigoroso dovrebbe considerare la firma non più validabile, a meno che non esista una prova indipendente che la firma sia stata apposta quando il certificato era ancora valido. Quella prova è la marcatura temporale rilasciata da un’autorità terza, e in assenza di essa la verificabilità di un archivio firmato ha una scadenza. Per un fondo fotografico destinato a essere consultato fra vent’anni, come quelli che compongono la trama documentaria ricostruita in Luce e memoria, viaggio nella fotografia italiana dal 1839 a oggi, la differenza fra una firma con marcatura temporale e una senza è la differenza fra una prova e un ricordo di prova.
Sony, Nikon e la lezione del certificato revocato: quando cede l’infrastruttura, non la crittografia
Il percorso di Sony è stato quello dell’ampiezza. La firma è comparsa sulle ammiraglie, si è estesa alla linea video e ha raggiunto per via di aggiornamento del firmware corpi delle generazioni precedenti, arrivando a coprire una porzione della gamma professionale che nessun altro produttore eguaglia. Il sistema si chiama Camera Authenticity Solution e poggia su una licenza di firma digitale a pagamento, che va installata sulla fotocamera ed è necessaria anche per usare il sito di verifica di Sony. Le licenze per il video, introdotte il 30 ottobre 2025, durano un anno e si vendono singolarmente o in pacchetto con quelle per le fotografie. Sono rivolte a redazioni ed emittenti. Secondo il comunicato di quel giorno i modelli compatibili erano Alpha 1 II, Alpha 9 III, FX3, FX30 e il camcorder PXW-Z300; per Alpha 7R V, Alpha 7 IV e Alpha 1 l’aggiornamento era previsto dopo novembre 2025, per l’Alpha 7S III dal 2026.
Il modello Sony ha un profilo intermedio: più diffuso di quello Leica, meno strutturato di quello che Canon ha introdotto nel 2026. La documentazione pubblica di Sony non prevede una marcatura temporale rilasciata da un’autorità terza, e questo riproduce, su scala più ampia, il limite di verificabilità a lungo termine già descritto. Sony ha aggiunto invece una funzione utile al lavoro di redazione: il ritaglio di un video lungo che conserva la firma sulla porzione estratta.
Agosto e settembre 2025: cronaca di un fallimento istruttivo
La vicenda che più di ogni altra dovrebbe orientare il giudizio dei professionisti è però quella di Nikon. Il 27 agosto 2025 il produttore ha attivato la firma C2PA sulla Z6III con il firmware 2.00, appoggiandosi a un servizio di autenticazione gestito che richiedeva la registrazione del corpo macchina e l’emissione di un certificato per l’utente. Il percorso di adozione era stato preparato con cautela, attraverso una fase di validazione condotta insieme ad agenzie di stampa per verificare la tenuta del sistema nei flussi editoriali reali.
Pochi giorni dopo la situazione è precipitata. Il 4 settembre 2025 un utente, Adam Horshack, ha segnalato che la modalità esposizione multipla poteva fondere più scatti, anche di una fotocamera non registrata, in un JPEG capace di superare la verifica di Nikon. Il produttore ha confermato il problema e il 5 settembre ha sospeso il servizio; il 21 settembre ha revocato tutti i certificati emessi dall’avvio, compresi quelli di scatti non manipolati. Alla data del 21 ottobre 2026 non risulta alcun annuncio di ripresa del servizio, e Nikon non ha indicato tempi. La cronaca dell’episodio è documentata dalla stampa specializzata internazionale, che ne ha seguito lo sviluppo dalla sospensione fino alle comunicazioni successive del produttore.
Che cosa significa una revoca per le immagini già scattate
Le conseguenze di una revoca meritano di essere comprese, perché sono controintuitive e riguardano il patrimonio già prodotto. Quando un certificato viene revocato, i verificatori conformi smettono di considerare valide le firme apposte con quella chiave. Le fotografie scattate nel periodo di attività del servizio non spariscono e non si degradano, ma il loro manifest cessa di produrre l’effetto per cui era stato creato: la firma non viene più riconosciuta come attendibile.
Esistono meccanismi tecnici che mitigano il problema, e il principale è ancora una volta la marcatura temporale rilasciata da un’autorità terza. Se esiste una prova indipendente che la firma è stata apposta prima dell’istante di revoca, un verificatore può applicare una politica che continui a riconoscerla come valida per il periodo antecedente. La condizione di validità si può esprimere come
t_{mathrm{firma}} < t_{mathrm{revoca}} quad wedge quad t_{mathrm{firma}} in [t_{mathrm{emissione}},, t_{mathrm{scadenza}}]dove il primo termine è attestato dalla marcatura temporale indipendente e non dalla dichiarazione del dispositivo, che non farebbe fede. In assenza di marcatura temporale di terza parte, l’istante di firma non è dimostrabile e la mitigazione non è applicabile.
La lezione architetturale
Nell’episodio Nikon la crittografia ha fatto il suo lavoro: la matematica ha funzionato come previsto. A cedere è stata la parte che la matematica non copre, cioè l’emissione delle chiavi, la loro custodia lungo la filiera, la sicurezza dei servizi che le gestiscono, la procedura di risposta all’incidente. È il punto che chi valuta un acquisto professionale dovrebbe interrogare per primo, e che nessuna scheda tecnica riporta. PetaPixel ha osservato il 22 settembre 2025 che una correzione completa richiede modifiche anche agli strumenti di validazione C2PA, non soltanto al firmware di Nikon.
Da questo episodio discende anche un criterio prudenziale per il fotografo documentarista: non affidare la dimostrabilità del proprio lavoro a un unico meccanismo. La firma in camera è un livello; la conservazione dei file sorgente originali è un secondo livello, indipendente dal primo e non revocabile da nessuno; la documentazione redazionale del processo è un terzo livello. Un sistema che poggi su tre gambe sopravvive alla caduta di una.
Canon Authenticity Imaging System: il passaggio dal dispositivo al servizio
L’annuncio dell’Authenticity Imaging System, presentato da Canon l’11 maggio 2026, segna un cambio di impostazione rispetto a tutto ciò che lo aveva preceduto, perché il peso si sposta dal corpo macchina a ciò che gli sta attorno. Il produttore aveva aderito alla Coalition for Content Provenance and Authenticity e alla Content Authenticity Initiative già nel 2023, ma è con questo sistema che compie il passaggio alla fase operativa. Il supporto C2PA era in realtà già arrivato su EOS R1 ed EOS R5 Mark II con il firmware di luglio 2025, in un primo momento riservato alle agenzie di stampa registrate; il sistema del 2026 aggiunge la piattaforma di servizio. La diffusione parte dall’area Europa, Medio Oriente e Africa, con date diverse da paese a paese, e l’attivazione della funzione C2PA è a pagamento, senza che sia stato comunicato un prezzo.
La differenza sostanziale rispetto agli altri costruttori è l’introduzione di un livello di servizio gestito dal produttore. Gli altri sistemi si fermano al dispositivo: la fotocamera firma, e ciò che accade dopo è affare del fotografo e della redazione. Il sistema Canon estende la copertura all’intera filiera, dall’acquisizione all’editing, dalla distribuzione fino alla pubblicazione, attraverso due componenti che nessun concorrente aveva finora offerto in forma così integrata.
Il primo componente è l’emissione e la gestione centralizzata dei certificati dei fotografi. L’identità crittografica dell’operatore passa in gestione al produttore, invece di restare legata a un certificato provvisionato in fabbrica sul singolo esemplare, con quanto ne consegue in termini di rinnovo, di revoca selettiva e di gestione di una redazione con più fotografi. Canon dichiara di emettere certificati pubblici proprio per mantenere verificabili nel tempo i record di provenienza.
Il secondo componente, e il più importante sul piano tecnico, è l’applicazione di marcature temporali rilasciate da autorità di timestamping riconosciute. È l’elemento che risolve il problema della verificabilità a lungo termine: il record di provenienza associato a ciascuna fotografia resta verificabile in modo indipendente anche a distanza di anni dallo scatto, quando il certificato di firma sarà scaduto o eventualmente revocato.
Perché la marcatura temporale cambia la natura della prova
Qui conviene essere precisi, perché è il punto su cui un lettore non tecnico rischia di sorvolare e che invece determina il valore probatorio dell’intero sistema. Senza marcatura temporale indipendente, una firma digitale dimostra soltanto che qualcuno in possesso di una certa chiave ha firmato un certo contenuto in un momento imprecisato. Con marcatura temporale, dimostra che quel contenuto esisteva in quella forma prima di un istante certificato da un terzo indipendente.
La differenza è la stessa che corre fra una dichiarazione e una dichiarazione autenticata. Per un archivio fotografico, per una redazione che debba difendere la propria documentazione in un contenzioso, per un fotografo che debba dimostrare l’anteriorità del proprio lavoro rispetto a una contestazione di paternità, è la differenza fra avere qualcosa e non avere nulla.
Resta un limite, che Canon stessa dichiara. Data e ora dei metadati firmati non sono garantite come coincidenti con quelle reali dello scatto, perché dipendono dall’orologio interno della fotocamera. La marcatura temporale di un’autorità terza dimostra che il contenuto esisteva prima di un certo istante e non certifica l’ora esatta in cui è stato premuto il pulsante. Una guida specializzata precisa inoltre che le marche sono aggiunte dal servizio Canon dopo lo scatto, non dalla fotocamera.
La copertura hardware e i limiti dell’annuncio
Sul piano dei corpi macchina la copertura iniziale è ristretta. Il comunicato Canon cita espressamente la EOS R1 e la EOS R5 Mark II come i due modelli compatibili, e Reuters, che le ha provate entrambe, ha riferito che i dati di provenienza autenticati sono stati generati in modo affidabile. Si tratta in entrambi i casi di ammiraglie, e questo definisce con chiarezza il pubblico a cui il sistema si rivolge: agenzie, redazioni, fotografi accreditati che lavorano su commessa giornalistica.
L’orientamento professionale è coerente con la logica del prodotto. Un servizio gestito di emissione e revoca di certificati ha senso economico quando esiste una struttura organizzata che lo amministra; per il fotografo singolo introduce una dipendenza dal produttore che non tutti accetteranno di buon grado. La contropartita del servizio, infatti, è la centralizzazione: se il fornitore sospende il servizio, come è accaduto a Nikon nel settembre 2025, la capacità di firmare si interrompe.
Il quadro dei livelli di garanzia e una sorpresa
Resta un dato che rovescia le aspettative. Il livello di garanzia più elevato oggi definito nel programma di conformità C2PA spetta a un telefono e non a una fotocamera professionale. L’app Fotocamera del Pixel 10 raggiunge l’Assurance Level 2, il più alto attualmente previsto, secondo l’annuncio di Google del settembre 2025. Le chiavi di firma nascono e restano nel chip di sicurezza Titan M2 (StrongBox), ogni chiave e ogni certificato servono per una sola immagine, così che due foto non siano riconducibili allo stesso dispositivo, e un orologio affidabile isolato nel processore Tensor produce marche temporali firmate anche senza connessione, per mantenere verificabili le credenziali dopo la scadenza del certificato. L’app firma ogni JPEG scattato senza alcuna configurazione. Google Foto, dal canto suo, allega le credenziali alle immagini modificate con l’intelligenza artificiale e le mostra nel pannello delle informazioni.
Per il settore fotografico professionale è un segnale da non sottovalutare. La catena di custodia più solida disponibile oggi al pubblico si trova in un apparecchio che costa una frazione di un corpo mirrorless professionale, ed è attiva in modo predefinito.
Chi non firma ancora: Fujifilm, Panasonic, Samsung
Fujifilm ha annunciato nel maggio 2024 l’arrivo di C2PA sulle serie X e GFX. Sullo stato di rilascio le guide specializzate non concordano: una lo dà ancora fermo ad agosto 2026, un’altra, aggiornata a ottobre, elenca X-T50 e GFX100S II fra i modelli abilitati. Finché il produttore non pubblica una nota di rilascio chiara, conviene non basare un acquisto su questa promessa.
Per Panasonic le stesse guide non registrano alcun corpo Lumix con firma C2PA. I Galaxy di Samsung, secondo una di esse, contrassegnano soltanto le immagini modificate con l’intelligenza artificiale e non firmano lo scatto. Sono dati da riverificare sui siti dei costruttori, perché in questo settore un aggiornamento del firmware può cambiare il quadro in una settimana.
Criteri di scelta per il professionista: cosa comprare, cosa attivare, cosa aspettare
Il quadro comparativo consente di formulare criteri operativi. La tabella che segue sintetizza le architetture al 21 ottobre 2026, tenendo presente che la materia si muove rapidamente e che ogni dato va verificato sul modello specifico al momento dell’acquisto.
| Criterio | Leica | Sony | Nikon | Canon | Pixel 10 |
|---|---|---|---|---|---|
| Primo modello certificato | M11-P, ottobre 2023 | Alpha 9 III e Alpha 1 II, 2023-2024 | Z6III, agosto 2025 | EOS R1, firmware luglio 2025; servizio maggio 2026 | Pixel 10, agosto 2025 |
| Custodia della chiave | Componente di sicurezza dedicato | Certificato di dispositivo nel corpo | Servizio gestito, sospeso | Servizio gestito dal produttore | Ancoraggio hardware dedicato |
| Attivazione predefinita | Sì | No | Non applicabile | No | Sì |
| Estensione via firmware a corpi precedenti | Solo se dotati del componente | Sì, su parte della gamma | Non applicabile | Da verificare | Non applicabile |
| Marcatura temporale da autorità terza | Non documentata | Non documentata | Non applicabile | Sì | Sì, sul dispositivo |
| Gestione centralizzata dei certificati | No | Parziale | Prevista, sospesa | Sì | Non applicabile |
| Continuità del servizio | Nessuna interruzione nota | Nessuna interruzione nota | Sospeso da settembre 2025, non ripreso | Sistema di introduzione recente | Nessuna interruzione nota |
| Pubblico di riferimento | Fascia alta e collezionismo | Gamma professionale ampia | Da ridefinire | Agenzie e redazioni | Consumatore e documentazione mobile |
I tre criteri che contano davvero
Dalla comparazione emergono tre parametri che dovrebbero guidare la valutazione, e nessuno dei tre compare nelle schede tecniche commerciali.
Il primo è l’ancoraggio della chiave all’hardware. Un sistema che conservi la chiave in un componente dedicato offre garanzie di ordine diverso rispetto a uno che la gestisca via firmware, e la distinzione è il discrimine fra una prova e un’affermazione. Al momento dell’acquisto va chiesto esplicitamente se il corpo integra un componente crittografico, e va diffidato di risposte evasive.
Il secondo è la presenza di marcatura temporale rilasciata da un’autorità indipendente. È l’elemento che determina se l’archivio resterà verificabile fra dieci anni o se la sua verificabilità scadrà con il certificato. Per chi produce documentazione destinata alla conservazione è il criterio più importante in assoluto, e paradossalmente è quello meno pubblicizzato.
Il terzo è la solidità del servizio di gestione. Un sistema che dipenda da un servizio gestito eredita l’affidabilità operativa del fornitore, e l’episodio del 2025 dimostra che quell’affidabilità non è garantita. Va valutata la storia del produttore in materia di incidenti, la trasparenza della comunicazione durante la sospensione e la rapidità del ripristino.
Che cosa fare oggi, senza cambiare corredo
Per chi non intende sostituire l’attrezzatura restano interventi a basso costo che producono buona parte del beneficio. Il primo è verificare la disponibilità di aggiornamenti del firmware che abilitino la funzione sul corpo posseduto, operazione che richiede pochi minuti e che sulla parte della gamma raggiunta dal retroporting è già possibile. Il secondo è attivare la funzione, che sulle fotocamere, Leica M11-P a parte, risulta disattivata di fabbrica: un corpo compatibile con la firma disabilitata produce esattamente lo stesso risultato di un corpo non compatibile.
Il terzo intervento è mantenere integra la catena in postproduzione. Qualunque strumento non conforme presente nella sequenza di lavorazione interrompe il manifest firmato, e questo è oggi uno dei limiti pratici più rilevanti dell’ecosistema. Verificare che l’intera catena, dall’importazione all’esportazione, sia composta da applicazioni che leggono, conservano e riscrivono i Content Credentials è condizione necessaria perché la firma sopravviva fino alla consegna.
Il quarto riguarda il costo. Sul fronte Sony la licenza di firma è a pagamento e, per il video, annuale; la funzione C2PA di Canon richiede un’attivazione a pagamento di cui non è stato comunicato il prezzo; sulla Leica M11-P la firma è inclusa nel corpo e il Pixel la applica di serie.
Il quinto, e il più importante, è non affidare a questo sistema più fiducia di quanta ne meriti. La firma dimostra che la luce ha colpito un sensore. Tutto il resto, dalla veridicità della scena alla correttezza della didascalia, continua a dipendere da chi ha premuto il pulsante e da chi ne risponde.
Domande frequenti sulle fotocamere C2PA
Quali fotocamere firmano le immagini con Content Credentials nel 2026?
La copertura riguarda modelli specifici di Leica (M11-P, M11-D, SL3-S), di Sony (dalle Alpha 9 III e Alpha 1 II alle Alpha 7 aggiornate via firmware, più alcune videocamere), di Canon (EOS R1 ed EOS R5 Mark II) e, con la funzione sospesa, la Nikon Z6III. Fra i telefoni c’è il Pixel 10. La compatibilità va verificata sul singolo corpo macchina, perché non è una caratteristica di gamma.
La certificazione si può aggiungere con un aggiornamento del firmware?
Solo se il corpo integra il componente crittografico necessario alla firma sul dispositivo. Dove il componente manca, nessun aggiornamento può abilitare la funzione in modo sicuro, e Leica ha escluso per le sue fotocamere soluzioni basate sul solo firmware. Altri produttori, come Sony, hanno invece esteso la firma a corpi precedenti con aggiornamenti.
Che cosa dimostra esattamente una fotografia firmata in camera?
Dimostra che quella specifica sequenza di byte è stata prodotta dalla catena di elaborazione di quel dispositivo e non è stata alterata dopo la scrittura. Non dimostra che la scena non fosse costruita, né che la didascalia sia veritiera.
La funzione è attiva di fabbrica?
Nella maggior parte dei casi no, e va abilitata dal menu. Fanno eccezione la Leica M11-P, che firma di serie, e i telefoni Pixel, che firmano ogni scatto dell’app Fotocamera senza configurazione.
Che cosa è successo con i certificati Nikon revocati?
La funzione, attivata sulla Z6III il 27 agosto 2025, è stata sospesa il 5 settembre dopo la scoperta che l’esposizione multipla poteva produrre un file falso con verifica valida. Il 21 settembre Nikon ha revocato tutti i certificati emessi. Al 21 ottobre 2026 non risulta annunciata la ripresa del servizio.
Le fotografie firmate con un certificato poi revocato perdono valore?
Il file resta intatto, ma i verificatori conformi cessano di riconoscere la firma come attendibile. Una marcatura temporale rilasciata da un’autorità indipendente consente di dimostrare che la firma è anteriore alla revoca, e in sua assenza tale dimostrazione non è possibile.
Perché la marcatura temporale è tanto importante?
Perché i certificati di firma hanno una durata definita. Senza una prova indipendente dell’istante in cui la firma è stata apposta, la verificabilità di un archivio scade insieme al certificato. Con la marcatura temporale la prova resta opponibile a distanza di anni.
Che differenza c’è fra l’ora di scatto e la marca temporale?
L’ora di scatto scritta nei metadati proviene dall’orologio della fotocamera, che può essere sbagliato o modificato. La marca temporale di un’autorità terza attesta soltanto che il contenuto esisteva prima di un dato istante. Le due informazioni si completano, ma non coincidono, e Canon stessa avverte che l’ora dei metadati non è garantita.
Che cosa distingue il sistema di Canon dagli altri?
L’introduzione di un livello di servizio gestito dal produttore, che unisce certificati pubblici e marcatura temporale da autorità riconosciute, estendendo la copertura dall’acquisizione fino alla pubblicazione. La funzione richiede un’attivazione a pagamento e parte dall’area Europa, Medio Oriente e Africa.
Quanto costa la firma in camera?
Dipende dal produttore. Sony richiede una licenza di firma a pagamento, annuale per il video. Canon prevede un’attivazione a pagamento di cui non è stato comunicato il prezzo. Sulla Leica M11-P la funzione è inclusa nel corpo, e sul Pixel 10 è attiva di serie.
Una foto firmata può essere comunque manipolata?
Il caso Nikon del settembre 2025 mostra che può accadere in situazioni limite: la modalità esposizione multipla permetteva di combinare scatti, anche di una fotocamera non registrata, in un file che la verifica accettava. Per questo la firma va letta come una prova di origine tecnica e non come un certificato di verità, e produttori e verificatori continuano a correggere i casi limite.
È vero che uno smartphone offre garanzie superiori a una fotocamera professionale?
Sul parametro del livello di garanzia certificato, l’app Fotocamera del Pixel 10 raggiunge il livello più alto oggi definito dal programma di conformità, grazie a chiavi ancorate all’hardware e a un orologio affidabile che produce marche temporali sul dispositivo. È un dato che la comunicazione del settore fotografico tende a non evidenziare.
La firma sopravvive alla postproduzione?
Solo se ogni applicazione della catena legge, conserva e riscrive i Content Credentials. Un singolo strumento non conforme interrompe il manifest, ed è oggi uno dei limiti pratici più rilevanti dell’ecosistema.
Conviene acquistare oggi un corpo certificato o aspettare?
Dipende dalla destinazione del lavoro. Per la commessa giornalistica e la documentazione destinata alla conservazione la funzione è già un elemento di posizionamento competitivo. Per altri impieghi conviene attendere che il mercato si consolidi, verificando nel frattempo se il corredo esistente possa essere abilitato via firmware.
La certificazione mi rende conforme agli obblighi europei di trasparenza?
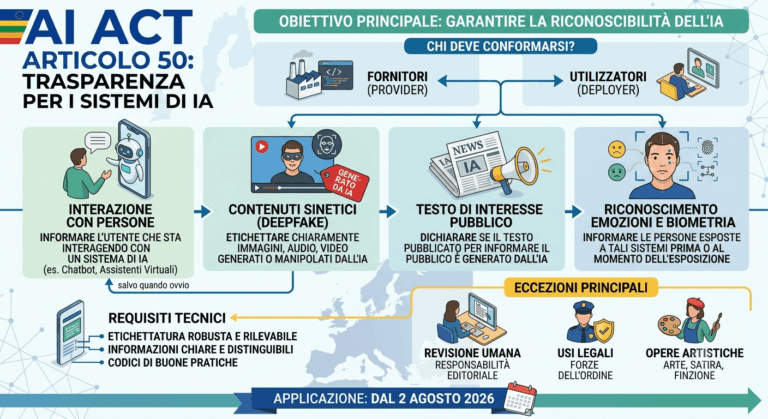
Sono piani distinti. La firma in camera attesta l’origine della cattura; gli obblighi di trasparenza riguardano la dichiarazione dei contenuti generati o manipolati con intelligenza artificiale e gravano principalmente su chi produce i sistemi generativi e su chi pubblica. L’articolo 50 del regolamento (UE) 2024/1689 è applicabile dal 2 agosto 2026, con un periodo transitorio fino al 2 dicembre 2026 per la marcatura leggibile da macchina nei sistemi generativi già sul mercato prima di quella data, secondo ICTRecht e Stibbe.
Fonti
- Coalition for Content Provenance and Authenticity, programma di conformità, governance dei prodotti, elenchi di fiducia dei certificati e delle autorità di marcatura temporale.
- Google Security Blog, Pixel e Android portano un nuovo livello di fiducia nelle immagini con C2PA Content Credentials, 10 settembre 2025.
- PetaPixel, Nikon Suspends C2PA Functionality on the Z6 III Due to Authentication Issue, settembre 2025.
- Leica Camera, note di rilascio del firmware 2.1.0 della famiglia SL, con l’introduzione di Leica Content Credentials sulla SL3-S.
- Canon, comunicato sull’Authenticity Imaging System conforme a C2PA per le organizzazioni giornalistiche, 11 maggio 2026.
- FOTO Cult, Canon annuncia l’Authenticity Imaging System, giugno 2026.
- Sony, comunicato sulla Camera Authenticity Solution compatibile con il video, 30 ottobre 2025.
- Regolamento (UE) 2024/1689, articolo 50 sugli obblighi di trasparenza per i contenuti sintetici.
Aggiornato Ottobre 2026